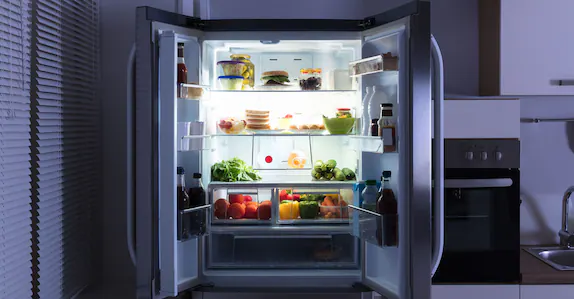
ബ്രസൽസ്∙ യൂറോപ്പിൽ സൂപ്പർമാർക്കറ്റ് ഫ്രിഡ്ജുകൾ ലക്ഷ്യമിട്ട് സൈബർ ആക്രമണങ്ങൾ തുടരുന്നതിനിടയിൽ, ലോകമെമ്പാടുമുള്ള ആയിരക്കണക്കിന് ശീതീകരണ സംവിധാനങ്ങൾ ഓൺലൈനിൽ സുരക്ഷിതമല്ലാതെ തുറന്നുകിടക്കുന്നതായി പഠനം. ആശുപത്രികൾ, ഫാമുകൾ എന്നിവിടങ്ങളിലെ ശീതീകരണ സംവിധാനങ്ങളിലും ഭൂരിഭാഗവും പഴയ സോഫ്റ്റ്വെയറുകളാണ് ഉപയോഗിക്കുന്നത്.
യൂറോപ്പിലെ വിവിധ രാജ്യങ്ങളിൽ സമാന ആക്രമണങ്ങൾ റിപ്പോർട്ട് ചെയ്തിട്ടുണ്ട്. ബെൽജിയത്തിൽ മാത്രം നിരവധി സൂപ്പർമാർക്കറ്റുകളിൽ ഫ്രിഡ്ജ് തകരാറിലായതിനെ തുടർന്ന് ലക്ഷക്കണക്കിന് യൂറോയുടെ ഭക്ഷ്യവസ്തുക്കൾ നശിച്ചു. ഡെൽഹൈസ്, കാർഫൂർ, സ്പാ തുടങ്ങിയ പ്രമുഖ ശൃംഖലകളെയാണ് ഇത് പ്രധാനമായി ബാധിച്ചത്. ഫ്രിഡ്ജുകളുടെ താപനില 70 ഡിഗ്രി സെൽഷ്യസ് വരെ ഉയർന്നതായി പഠനങ്ങൾ റിപ്പോർട്ട് ചെയ്യുന്നു. കഴിഞ്ഞ ഒക്ടോബറിൽ ഫ്രാൻസിലെ നൂറുകണക്കിന് സൂപ്പർമാർക്കറ്റുകളിലും സമാനമായ രീതിയിൽ കൃത്രിമം നടന്നിരുന്നു.
∙ ഫ്രിഡ്ജുകൾ എന്തിനാണ് ഇന്റർനെറ്റുമായി ബന്ധിപ്പിച്ചിരിക്കുന്നത്?
സൂപ്പർമാർക്കറ്റുകളിലെ ശീതീകരണ സംവിധാനങ്ങൾ പ്രവർത്തിക്കുന്നത് കേന്ദ്രീകൃത മാനേജ്മെന്റ് യൂണിറ്റുകൾ വഴിയാണ്. ഇവയാണ് ഓരോ ഫ്രിഡ്ജിന്റെയും ഫ്രീസറിന്റെയും താപനില നിയന്ത്രിക്കുന്നത്. തകരാറുകൾ പരിഹരിക്കാനും ക്രമീകരണങ്ങൾ മാറ്റാനും ടെക്നീഷ്യന്മാർ നേരിട്ട് ഓരോ സ്റ്റോറിലും പോകേണ്ടി വരാതിരിക്കാനാണ് ഈ യൂണിറ്റുകൾ ഇന്റർനെറ്റുമായി ബന്ധിപ്പിച്ചിരിക്കുന്നതെന്ന് സൈബർ സുരക്ഷാ സ്ഥാപനമായ ‘ഫോർസ്കൗട്ട്’ വ്യക്തമാക്കുന്നു.
ഇത് വഴി അനാവശ്യ യാത്രാച്ചെലവുകൾ 15 മുതൽ 30 ശതമാനം വരെ ഒഴിവാക്കാൻ കഴിയുമെന്ന് പ്രധാന വിതരണക്കാരായ ‘ഡാൻഫോസ്’ പറയുന്നു. കൂടാതെ, ഭക്ഷ്യസുരക്ഷാ മാനദണ്ഡങ്ങൾ പാലിക്കുന്നതിന്റെ ഭാഗമായി താപനില പരിശോധനകളും ഇതിലൂടെ സ്വയം രേഖപ്പെടുത്താൻ സാധിക്കും.
∙ പ്രശ്നങ്ങൾ എന്തൊക്കെയാണ്?
ശീതീകരണ സംവിധാനങ്ങളുടെ സുരക്ഷയിൽ കൃത്യമായ ഉത്തരവാദിത്ത വിഭജനം ഇല്ലെന്ന് ‘ഫോർസ്കൗട്ട്’ ചൂണ്ടിക്കാണിക്കുന്നു. സോഫ്റ്റ്വെയർ കരാറുകാരും, ഉപകരണങ്ങൾ ഉപയോഗിക്കുന്ന സൂപ്പർമാർക്കറ്റും, ഇന്റർനെറ്റ് കണക്ഷൻ നൽകുന്ന ഐടി വകുപ്പും വെവ്വേറെ കൈകാര്യം ചെയ്യുമ്പോഴുള്ള ഏകോപനമില്ലായ്മ സുരക്ഷാ വീഴ്ചയ്ക്ക് വഴിയൊരുക്കുന്നു. കൂടാതെ, ചില ഉപകരണങ്ങൾ വളരെ പഴയതുമാണ്. ഡാൻഫോസിന്റെ ഒരു കൺട്രോളർ 2021 മേയ് മുതൽ സുരക്ഷാ അപ്ഡേറ്റുകൾ ലഭിക്കാത്ത രീതിയിൽ കാലഹരണപ്പെട്ടതാണ്. ഇത് പുറത്തുനിന്നുള്ളവരുടെ ഹാക്കിങ് എളുപ്പമാക്കുന്നു.
∙ അപകടസാധ്യത എത്രത്തോളമാണ്
ഇന്റർനെറ്റുമായി ബന്ധിപ്പിച്ച ഉപകരണങ്ങൾ പരിശോധിക്കുന്ന ‘ഷോഡൻ’ സെർച്ച് എൻജിൻ വഴി നടത്തിയ പരിശോധനയിൽ, 99 രാജ്യങ്ങളിലായി 6,017 ഐ.പി വിലാസങ്ങളിൽ സുരക്ഷിതമല്ലാതെ തുറന്നുകിടക്കുന്ന 12,976 ശീതീകരണ നിയന്ത്രണ സംവിധാനങ്ങൾ ‘ഫോർസ്കൗട്ട്’ കണ്ടെത്തി. ഇതിൽ ഭൂരിഭാഗവും ഡാൻഫോസ്, കോപ്ലൻഡ്, ഡൈസെൽ തുടങ്ങിയ കമ്പനികളുടെ ഉൽപന്നങ്ങളാണ്. ഡാൻഫോസ് സംവിധാനങ്ങളിൽ 80 ശതമാനവും സുരക്ഷാ പിഴവുകൾ പരിഹരിക്കാത്ത പഴയ ഫേംവെയറാണ് ഉപയോഗിക്കുന്നത്.
ഈ അപകടസാധ്യത സൂപ്പർമാർക്കറ്റുകളിൽ മാത്രം ഒതുങ്ങുന്നതല്ല. ഭക്ഷ്യ സംസ്കരണ കേന്ദ്രങ്ങൾ, വൈൻ നിർമാണശാലകൾ, ഫാമുകൾ, ആശുപത്രികളിലെ ശീതീകരണ സംവിധാനങ്ങൾ എന്നിവയും ഇതേ ഭീഷണിയിലാണ്. ഹാക്കർമാർക്ക് സങ്കീർണമായ മാൽവെയറുകളുടെ ആവശ്യമില്ലാതെതന്നെ, ഒരിക്കൽ സിസ്റ്റത്തിനകത്ത് പ്രവേശിച്ചുകഴിഞ്ഞാൽ, താപനില മാറ്റാനും അലാറങ്ങൾ ഓഫ് ചെയ്യാനുമുള്ള സാധാരണ ഫങ്ഷനുകൾ ഉപയോഗിച്ച് അവർക്ക് എളുപ്പത്തിൽ കൃത്രിമം കാട്ടാം. ഇത്തരം മാറ്റങ്ങൾ സാധാരണ പ്രവർത്തനങ്ങൾ പോലെ തോന്നിക്കുമെന്നതാണ് ഇതിലെ പ്രധാന വെല്ലുവിളി.
∙ പരിഹാരങ്ങൾ എന്തെല്ലാം?
ശീതീകരണ സംവിധാനങ്ങൾ പൊതു ഇന്റർനെറ്റിൽ നിന്ന് ഒഴിവാക്കണമെന്നാണ് ‘ഫോർസ്കൗട്ടിന്റെ’ പ്രധാന നിർദേശം. പകരം സുരക്ഷിതമായ റിമോട്ട് ആക്സസ് ടൂളുകൾ വഴിമാത്രം കരാറുകാർക്ക് പ്രവേശനം നൽകുക. സുരക്ഷാ അപ്ഡേറ്റുകൾ ലഭ്യമല്ലാത്ത പഴയ ഉപകരണങ്ങൾ മാറ്റുക, പൊതുവായ പാസ്വേഡുകൾ ഒഴിവാക്കി മൾട്ടി-ഫാക്ടർ ഓതന്റിക്കേഷനോടുകൂടിയ വ്യക്തിഗത ലോഗിനുകൾ ഉപയോഗിക്കുക തുടങ്ങിയവയാണ് മറ്റ് പ്രതിരോധ മാർഗങ്ങൾ.
Read More
 ഡാറ്റാധിഷ്ഠിത ഭരണനിർവഹണത്തിന് സംസ്ഥാനം സജ്ജമാകുന്നു: സൈബർഷെൽട്ടറിന്റെ ഗ്ലോബൽ ഡെലിവറി സെന്റർ കൊച്ചിയിൽ ഉദ്ഘാടനം ചെയ്ത് മുഖ്യമന്ത്രി
 എസ്ഐആർ: സുപ്രീം കോടതിയിൽ തിരഞ്ഞെടുപ്പു കമ്മിഷന്റെ സത്യവാങ്മൂലം; ഒടുവിൽ ഒറ്റക്കെട്ട്
 ‘സൈബർ ലോകത്ത് ഒളിയമ്പെയ്യുന്ന ഒരുപാട് പേരുണ്ട്, മുഖം ഉള്ളവരും ഇല്ലാത്തവരും ഉണ്ട്; സൈബർ കുറ്റകൃത്യത്തെ സൈബർ സുരക്ഷ കൊണ്ട് പ്രതിരോധിക്കുക’: മമ്മൂട്ടി
 ഫോം എട്ടിലും എട്ടിന്റെ പണി: യുപിയിൽ കൂട്ടത്തോടെ വോട്ടുവെട്ടൽ